Megalapozott döntések
A legtöbb hiba a döntés előtt születik. Mielőtt a projekt elindul, érdemes tisztán látni a vezérlési szint, a kiberbiztonság és a korai műszaki döntések következményeit.
Vezérlés
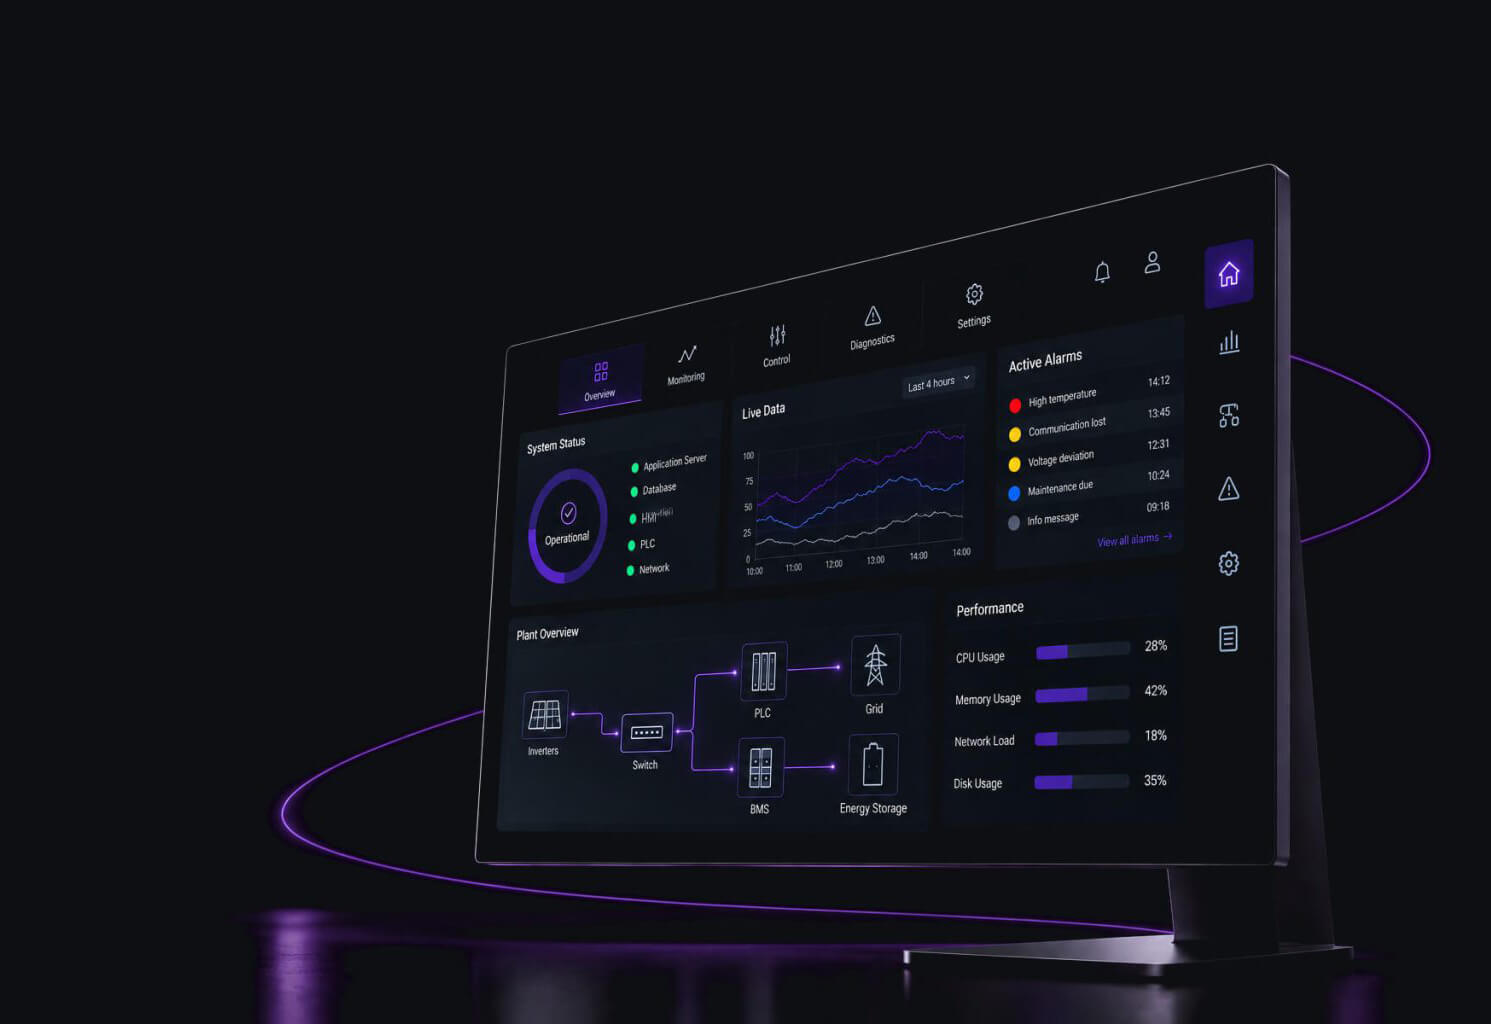
NR SCADA
Utility-léptékű felügyeleti és vezérlőrendszer, projektspecifikus konfigurációval: POI-szintű erőművi szabályozás, teljes redundancia, IEC 61850 kommunikáció, aFRR- és FCR-képesség.
Cybersecurity
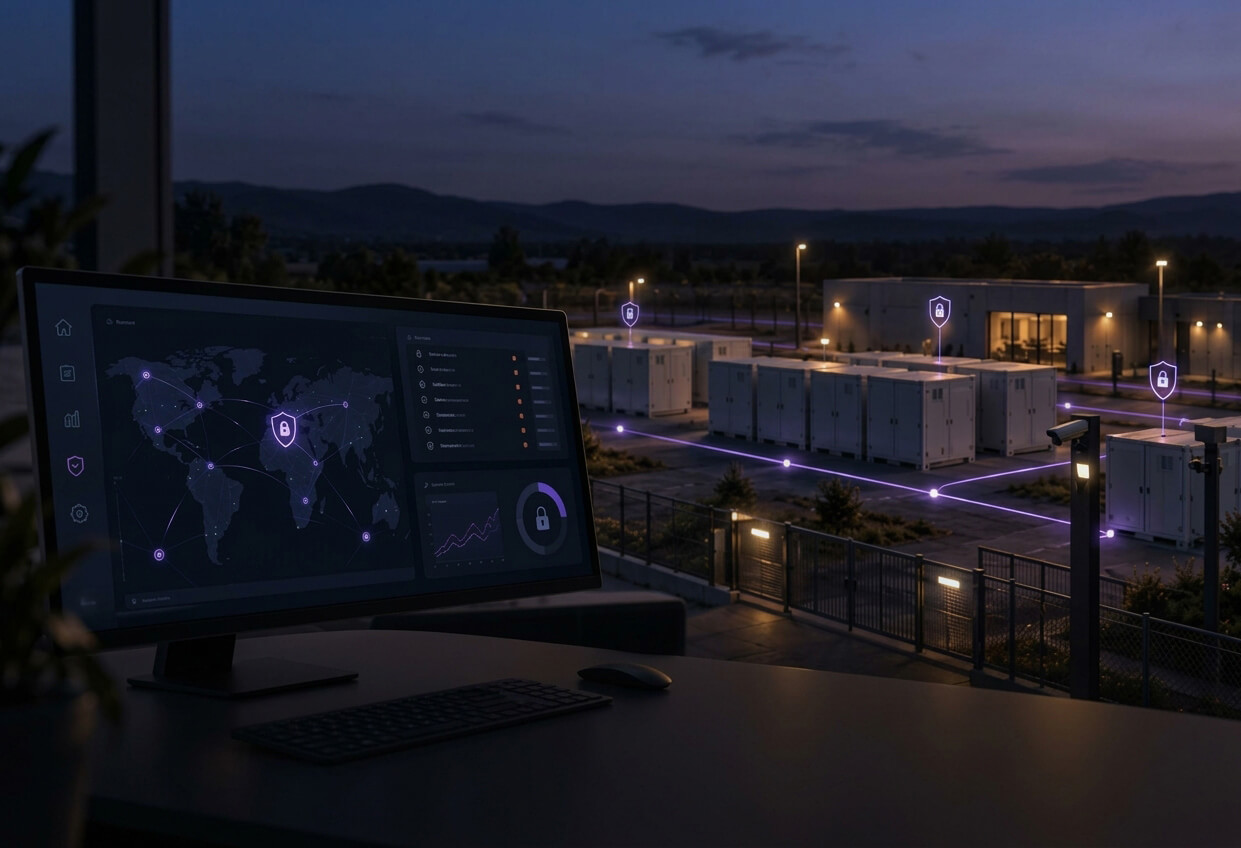
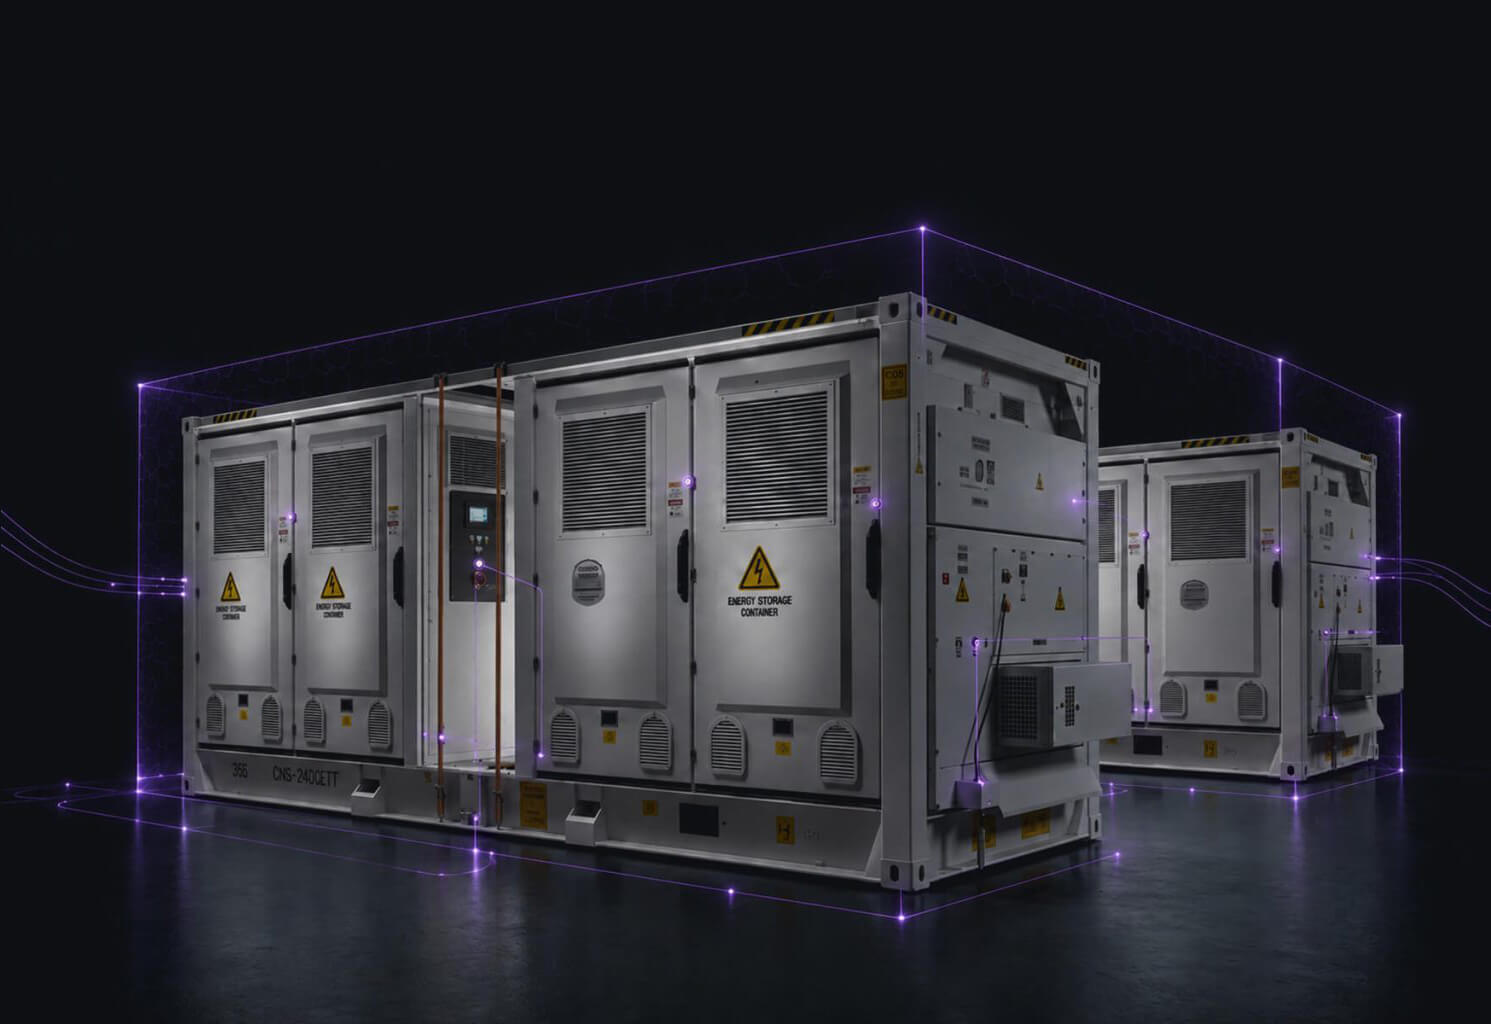
A kiberbiztonság nem kiegészítő licenc, hanem a vezérlőrendszer része.
A NIS-2, az ISO 27001 és az IEC 62443 előírásai közvetlenül a vezérlőrendszerre vonatkoznak. Ezért a védelmet a telephelyi szekrénytől a központi SCADA-ig egyetlen architektúrában tervezzük meg.
- Ipari 4G router, IPSec VPN, VLAN és tűzfal
- Behatolásmegelőzés és -észlelés (IPS/IDS)
- Izolált adatkapcsolat, kétfaktoros hozzáférés
- IEC 62443 szerinti zónázás és teljes naplózás
Amit tudni érdemes
Melyik vezérlési szint illik a projekthez ?
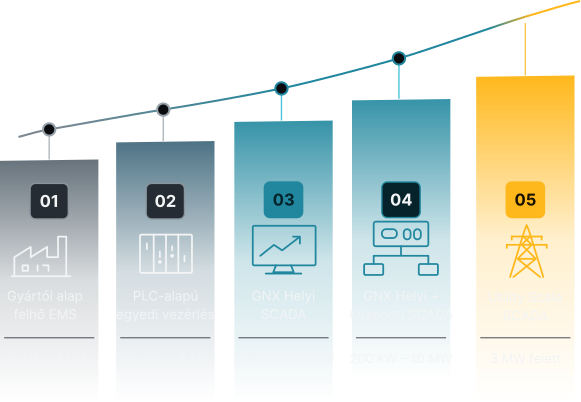
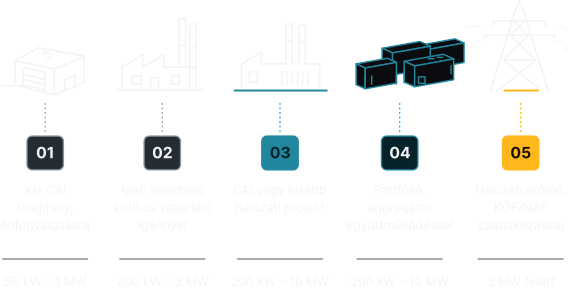
A méret és a cél dönt. Kis C&I telephelyen önfogyasztásra a gyári EMS is elég; portfólióhoz és aggregátori együttműködéshez központi SCADA kell; 3 MW felett, hálózati szolgáltatásokhoz utility-léptékű SCADA.
Mikor éri meg microgridet építeni ?
Akkor, ha egy áramkimaradás várható költsége nagyobb, mint a rendszer bekerülési és üzemeltetési költsége. Kritikus infrastruktúránál a folyamatos ellátás értéke jellemzően meghaladja a rendszer árát.
Jelez vagy beavatkozik ?
A monitoring megfigyel, a SCADA beavatkozik. Ez dönti el, hogy egy eseményre a rendszer milliszekundumok alatt automatikusan reagál, vagy órákig emberi beavatkozásra vár.
Kiberbiztonság ipari környezetben
Az OT-rendszerek védelme nem az IT-biztonság kicsinyített változata. Szegmentált hálózat, szerepkör alapú hozzáférés és folyamatos monitoring, üzem közben is.
Miért nincs sablonmegoldás ?
Két telephely sosem egyezik. A vezérlést mindig a helyszín, a terhelés, a csatlakozási feltételek és az üzleti cél alapján építjük fel, nem katalógusból.
Gyakori kérdések
Előre meghatározott küszöbértékek és szabályok alapján, amelyeket a vezérlési logika folyamatosan összevet a valós idejű mérésekkel.
A beavatkozást a helyi PLC milliszekundumos válaszidővel hajtja végre.
A telephely önállóan üzemel tovább. A valós idejű vezérlés és a védelmi funkciók, például a visszwatt-védelem, a helyi PLC-n futnak, az adatokat pedig a helyi adatbázis a kapcsolat kiesése alatt is rögzíti.
A hozzáférés szerepkör alapján szabályozott, és minden műveletet naplózunk. Külső hozzáférés csak titkosított VPN-csatornán, kétfaktoros azonosítással lehetséges; az ügyfél read-only hozzáférést kaphat.
A megoldás az IEC 62443 ipari kiberbiztonsági szabványra épül, és követi a NIS-2 irányelv és az ISO 27001 elveit. A részletes megfelelőségi kereteket a letölthető technikai összefoglaló tartalmazza.
A behatolásészlelő és -megelőző rendszer (IDS/IPS) folyamatosan figyeli a szokatlan mintákat, például az ismeretlen eszközről érkező hozzáférési kísérletet, és ezekről azonnal riasztást küld a felügyelő csapatnak.
Egy közös architektúra része mindkettő: a vezérlés és a védelem nem utólag kerül egymás mellé, hanem a tervezés kezdetétől együtt épül fel. A GNX Smart Control Box egy szekrényben egyesíti a kettőt.
Igen. A GNX-megoldások közös adatmodellre épülnek, így a szintlépés konfiguráció és szolgáltatás kérdése, nem újratelepítésé. Zárt gyári rendszernél viszont új vezérlőhardver és új logika szükséges.