Megalapozott döntések
A legtöbb hiba a döntés előtt születik. Mielőtt a projekt elindul, érdemes tisztán látni a vezérlési szint, a kiberbiztonság és a korai műszaki döntések következményeit.
Vezérlés
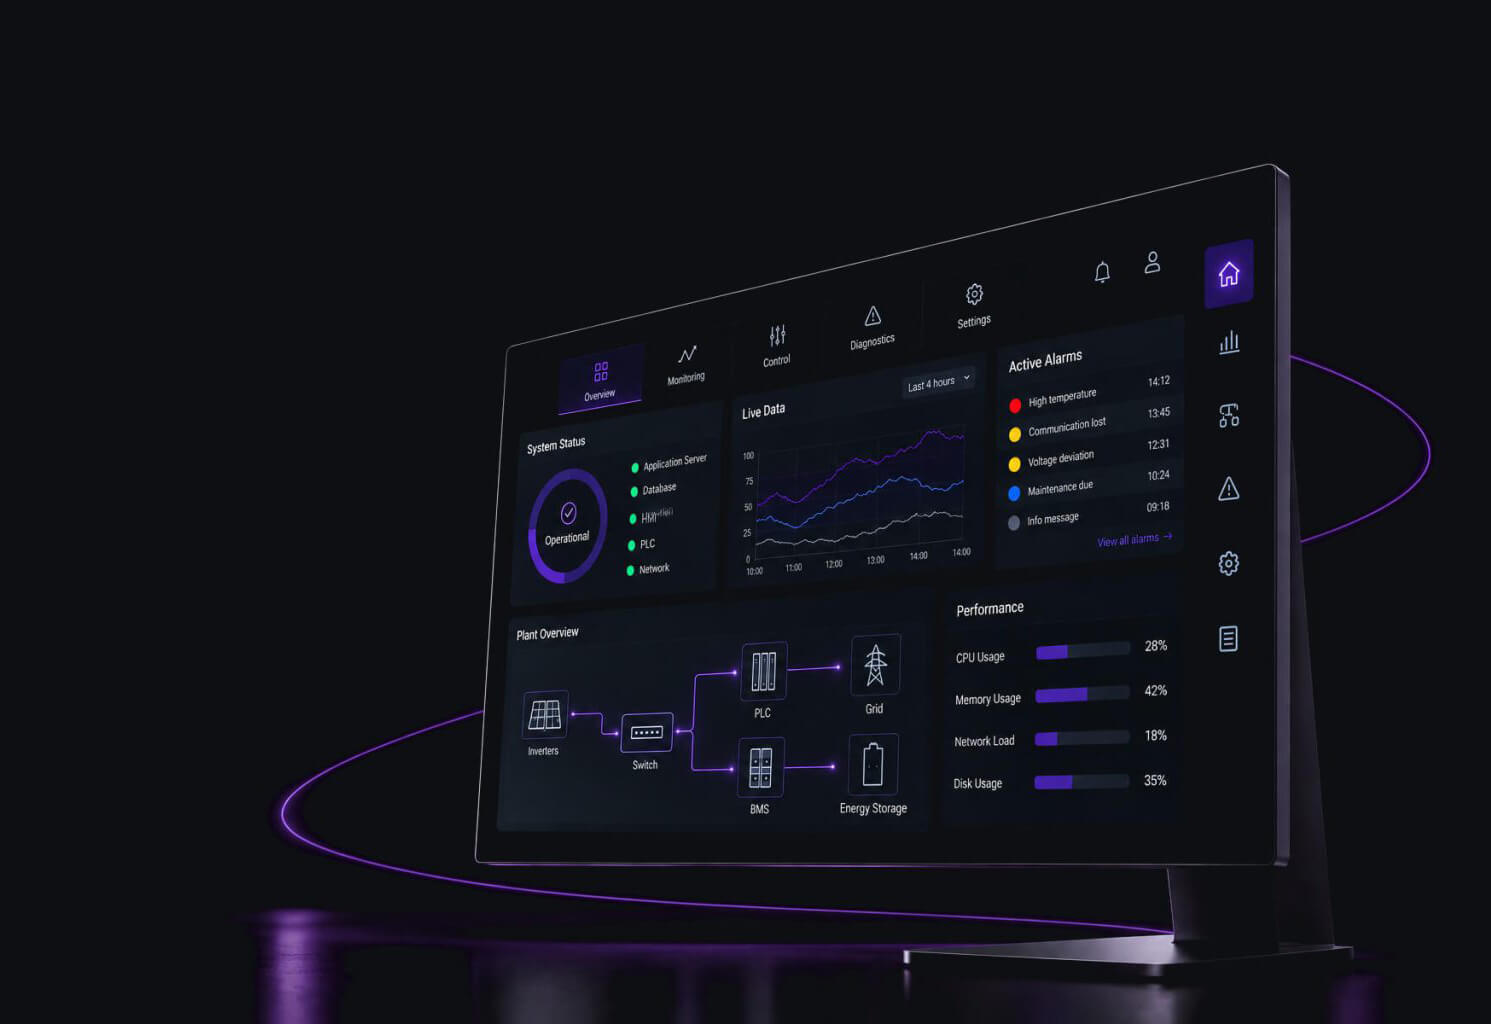
NR SCADA
Utility-léptékű felügyeleti és vezérlőrendszer, projektspecifikus konfigurációval: POI-szintű erőművi szabályozás, teljes redundancia, IEC 61850 kommunikáció, aFRR- és FCR-képesség.
Cybersecurity
A kiberbiztonság nem kiegészítő licenc, hanem a vezérlőrendszer része.
A NIS-2, az ISO 27001 és az IEC 62443 előírásai közvetlenül a vezérlőrendszerre vonatkoznak. Ezért a védelmet a telephelyi szekrénytől a központi SCADA-ig egyetlen architektúrában tervezzük meg.
- Ipari 4G router, IPSec VPN, VLAN és tűzfal
- Behatolásmegelőzés és -észlelés (IPS/IDS)
- Izolált adatkapcsolat, kétfaktoros hozzáférés
- IEC 62443 szerinti zónázás és teljes naplózás
Amit tudni érdemes
Miért nincs sablonmegoldás ?
Két telephely sosem egyezik. A vezérlést mindig a helyszín, a terhelés, a csatlakozási feltételek és az üzleti cél alapján építjük fel, nem katalógusból.
Melyik vezérlési szint illik a projekthez ?
A méret és a cél dönt. Kis C&I telephelyen önfogyasztásra a gyári EMS is elég; portfólióhoz és aggregátori együttműködéshez központi SCADA kell; 3 MW felett, hálózati szolgáltatásokhoz utility-léptékű SCADA.
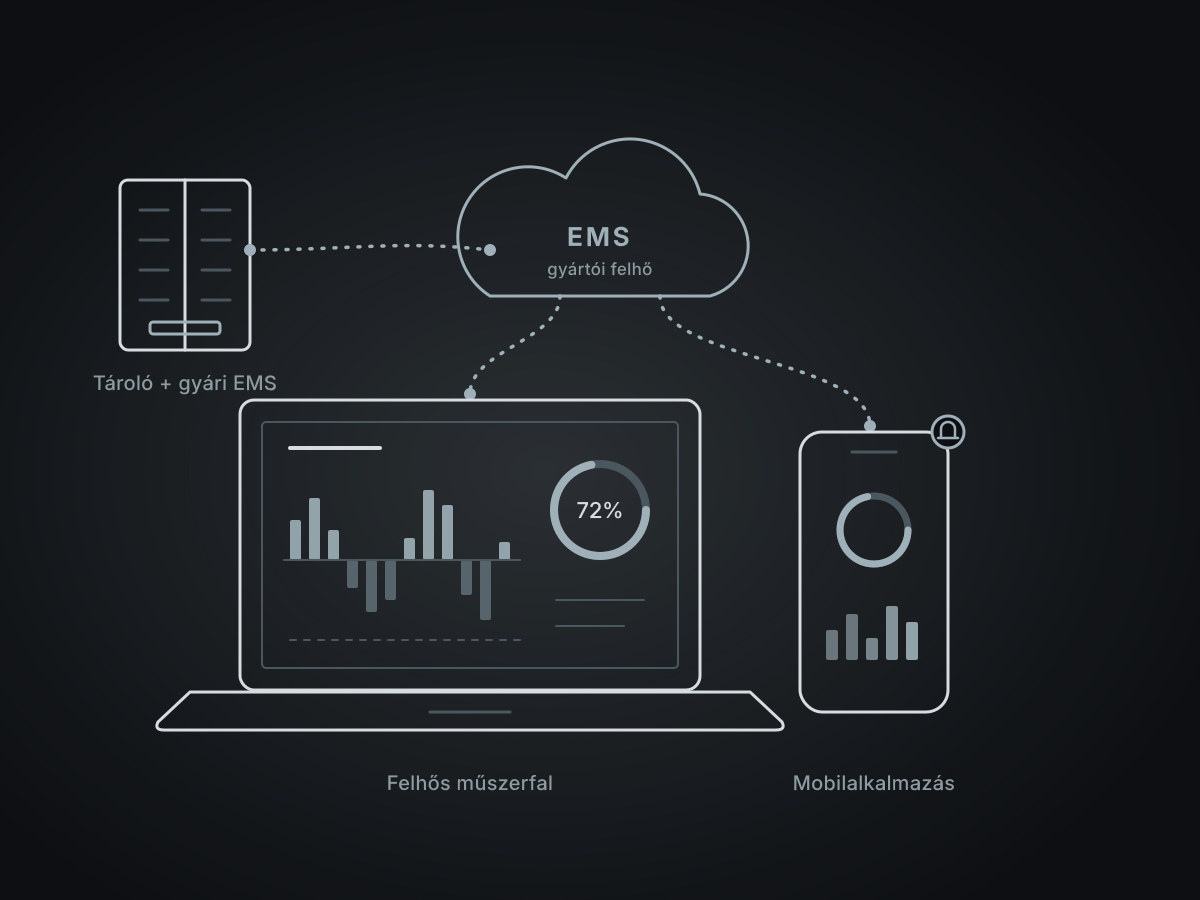
01 · 50 kW – 1 MW · Cél: energiaköltség csökkentése, csúcslevágás
A tárolóval együtt érkező, előre bekötött vezérlés
Kulcspontok:
- Gyors üzembe helyezé.
- Alacsony belépési költség: a vezérlés a tároló árában benne van.
- Gyári alapfunkciók: önfogyasztás-optimalizálás, csúcslevágás, időzónás töltés.
Egyetlen kis telephelyre jó választás, ahol a megtérülés az önfogyasztás optimalizálásából jön, és nincs tervezett bővítés vagy piaci részvétel.
02 · 200 kW – 3 MW · Cél: visszwatt-védelem, csatlakozási korlát tartása
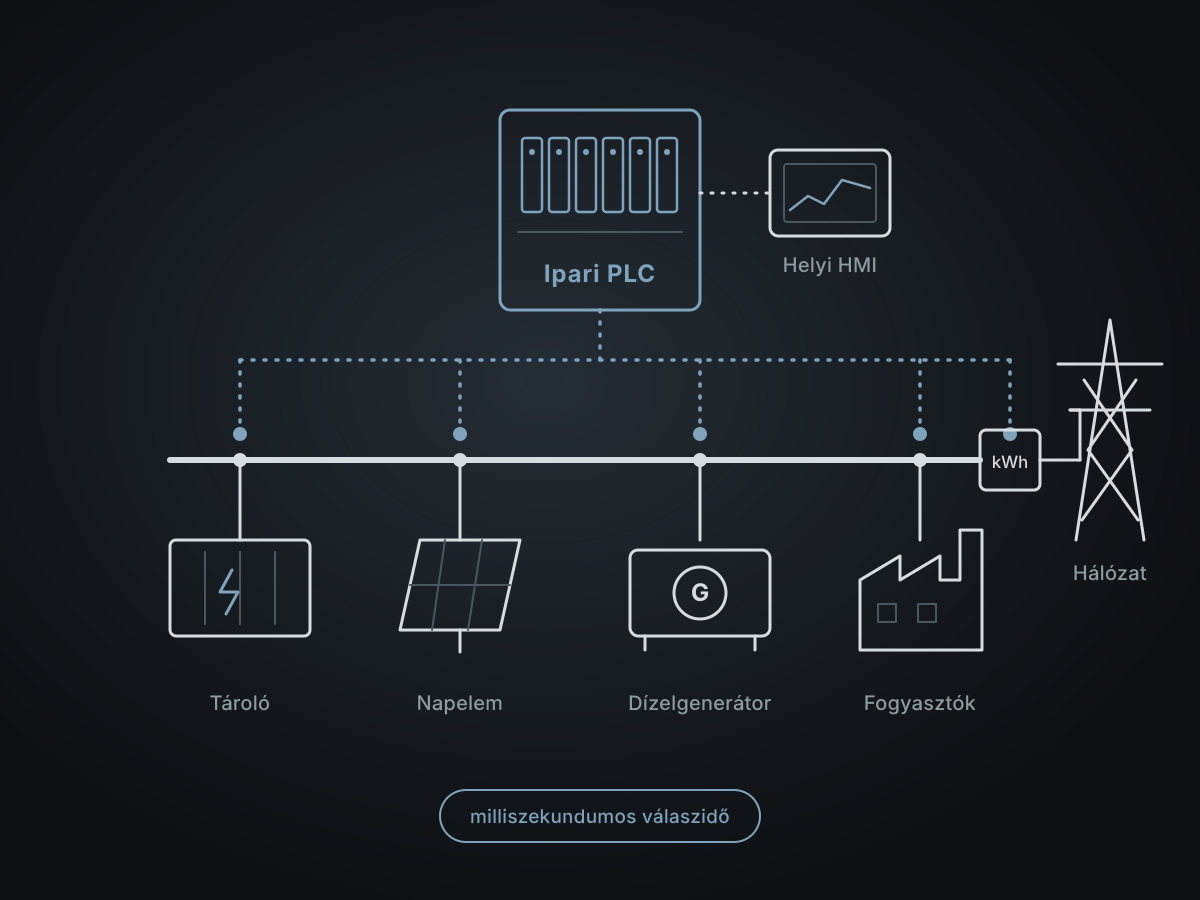
Helyi ipari PLC, amelyre bármilyen valós idejű szabályozás megírható.
Kulcspontok:
- Teljesen egyedi logika: visszwatt-védelem, a csatlakozási pont teljesítménykorlátja.
- A napelem, a tároló, a dízelgenerátor és a fogyasztás összehangolt szabályozása.
- Milliszekundumos válaszidő, internetkapcsolattól függetlenül.
- Nyílt protokollok (Modbus, IEC 104) a helyi eszközök felé.
Akkor jó választás, ha a vezérlési logika kritikus és egyedi, a riportálási és felügyeleti igény viszont alacsony.
03 · 200 kW – 10 MW · Cél: teljes telephelyi láthatóság és adatgyűjtés
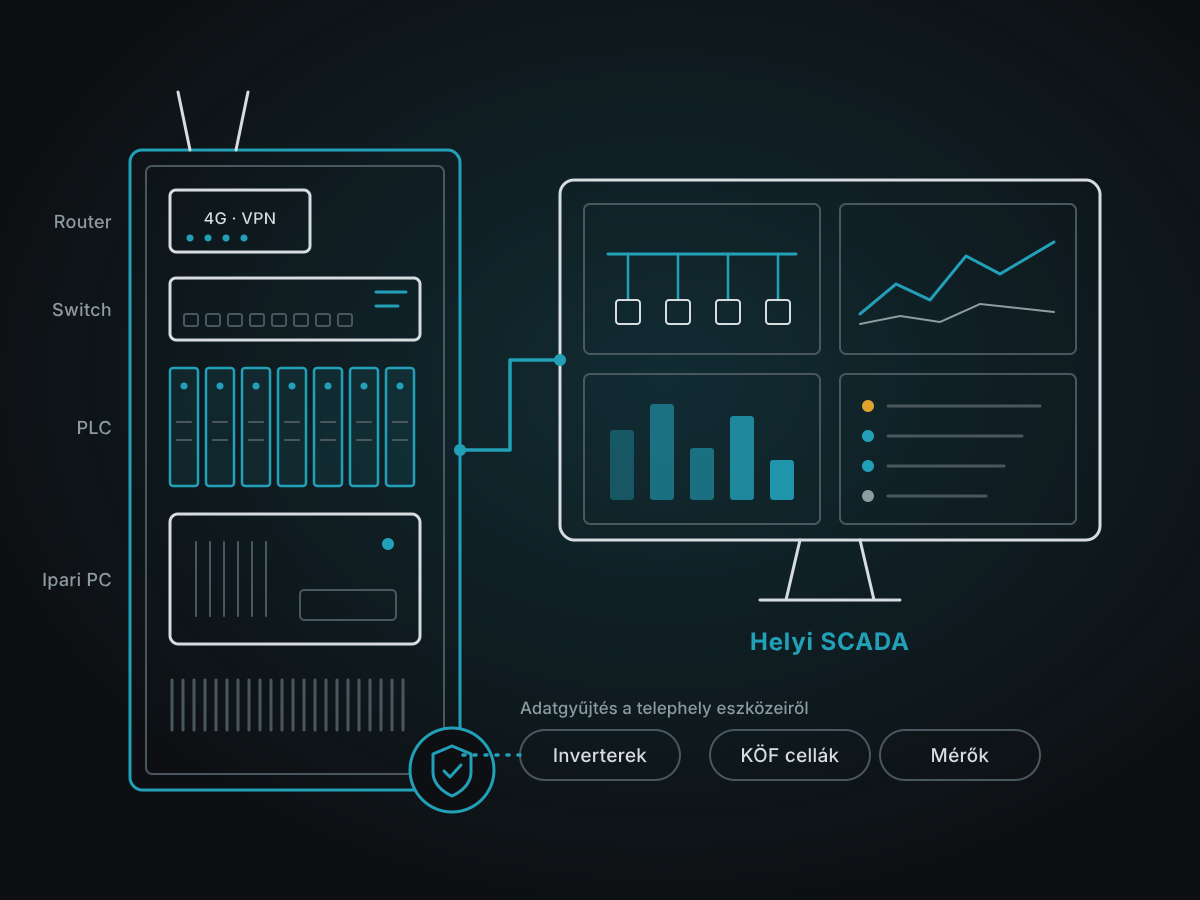
Valós idejű PLC-vezérlés és teljes értékű helyi SCADA egyetlen, kiberbiztonságra tervezett szekrényben: a GNX Smart Control Boxban.
Kulcspontok:
- A 02-es szint teljes vezérlési képessége, változatlanul.
- Adatgyűjtés minden eszközről, helyi hisztorizálással.
- Teljes körű SCADA-felület: vizualizáció, riasztáskezelés, paraméterezés.
- Kiberbiztonsági alapréteg: ipari 4G router, IPSec VPN, VLAN, tűzfal, IPS.
Önálló telephelyre jó választás, ahol teljes helyi láthatóság és megbízható riasztáskezelés kell, de portfólió szintű felügyelet még nem indokolt.
04 · 200 kW – 10 MW · Cél: menetrendtartás, KPI-ok, 0–24 felügyelet
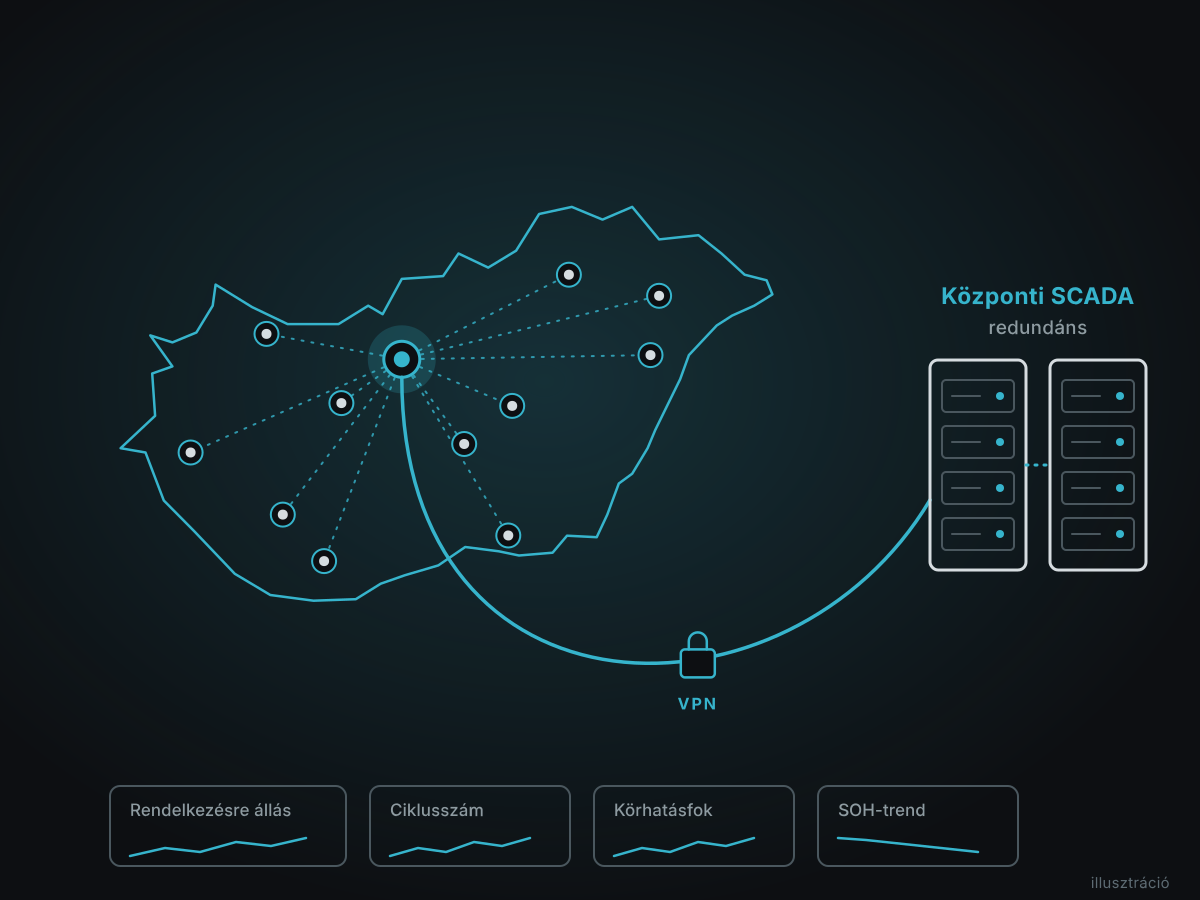
A helyi rendszer védett csatornán csatlakozik a GNX redundáns központi SCADA-jához. A felügyelet, a KPI-számítás és a menetrendtartás központi szolgáltatássá válik.
Kulcspontok:
- Redundáns központi SCADA magas rendelkezésre állással, izolált adatkapcsolattal és kétfaktoros hozzáféréssel.
- A BESS menetrendjének számítása és tartása automatizált modullal.
- KPI-ok: rendelkezésre állás, ciklusszám, körhatásfok, SOH-trend.
- Központi riasztás eszkalációval, 0–24 ügyfélszolgálattal
Több telephelyes portfólióhoz és aggregátori együttműködéshez jó választás, ahol menetrendtartás, bizonyítható KPI-ok és folyamatos felügyelet kell. Ettől a szinttől az üzemeltetés menedzselt szolgáltatásként is átvehető.
05 · 3 MW felett · Cél: rendszerszintű szolgáltatások, grid code
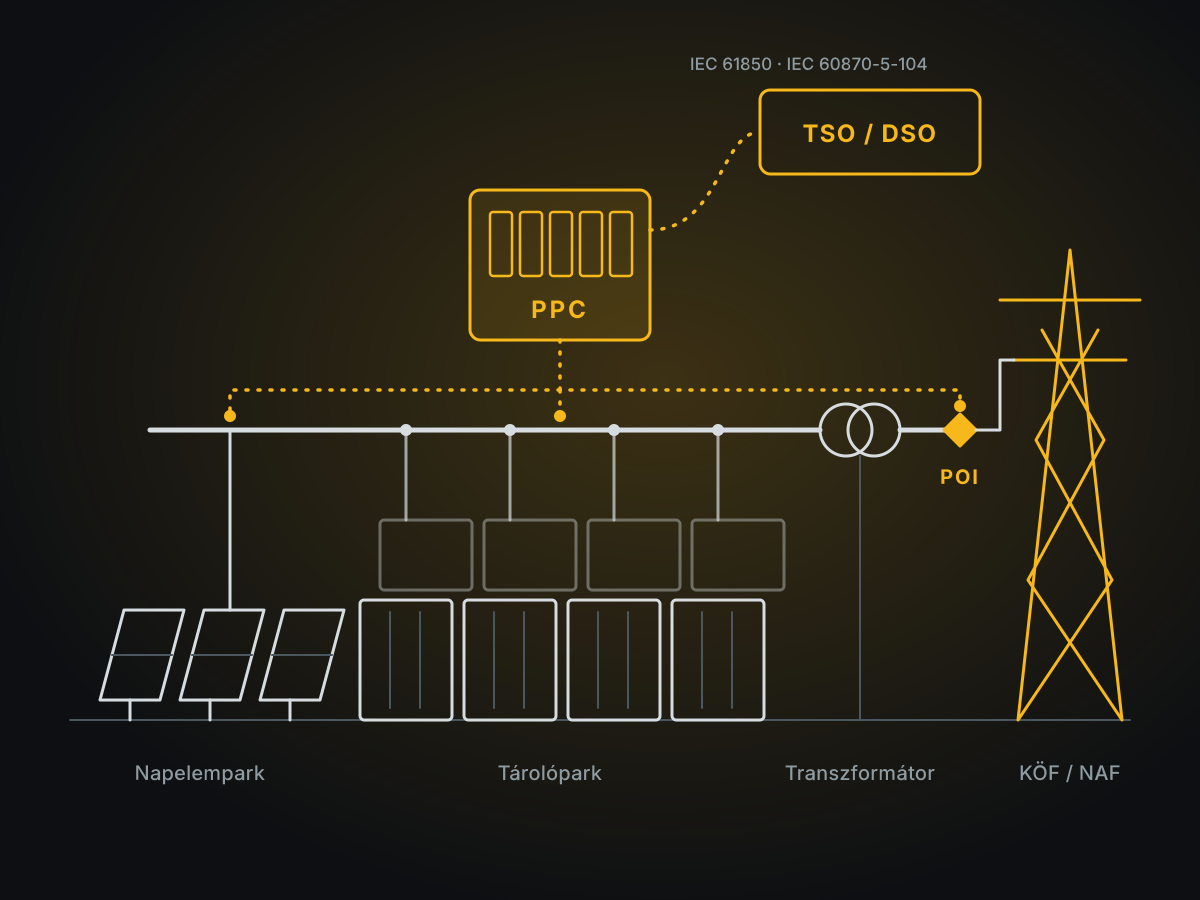
Erőművi szintű irányítás a csatlakozási ponton. Teljes redundanciával és akár közvetlen kommunikációval a rendszerirányító felé.
Kulcspontok:
- POI-szintű Power Plant Controller: P/Q-, feszültség- és cosφ-szabályozás, frekvenciaválasz, rámpakorlátozás.
- Hibrid PV + BESS együttes vezérlése.
- Az FCR-, aFRR- és mFRR-minősítés támogatása, közvetlen TSO/DSO kommunikációval (IEC 60870-5-104, IEC 61850).
- Teljes hardveres redundancia, auditálható méréstárolás, IEC 62443 zónázás és IDS/IPS.
Hálózatra dolgozó erőműhöz jó választás, ahol a csatlakozási előírások, a rendszerszintű szolgáltatások és az auditálhatóság együtt támasztanak elvárást.
Gyakori kérdések
Előre meghatározott küszöbértékek és szabályok alapján, amelyeket a vezérlési logika folyamatosan összevet a valós idejű mérésekkel.
A beavatkozást a helyi PLC milliszekundumos válaszidővel hajtja végre.
A telephely önállóan üzemel tovább. A valós idejű vezérlés és a védelmi funkciók, például a visszwatt-védelem, a helyi PLC-n futnak, az adatokat pedig a helyi adatbázis a kapcsolat kiesése alatt is rögzíti.
A hozzáférés szerepkör alapján szabályozott, és minden műveletet naplózunk. Külső hozzáférés csak titkosított VPN-csatornán, kétfaktoros azonosítással lehetséges; az ügyfél read-only hozzáférést kaphat.
A megoldás az IEC 62443 ipari kiberbiztonsági szabványra épül, és követi a NIS-2 irányelv és az ISO 27001 elveit. A részletes megfelelőségi kereteket a letölthető technikai összefoglaló tartalmazza.
A behatolásészlelő és -megelőző rendszer (IDS/IPS) folyamatosan figyeli a szokatlan mintákat, például az ismeretlen eszközről érkező hozzáférési kísérletet, és ezekről azonnal riasztást küld a felügyelő csapatnak.
Egy közös architektúra része mindkettő: a vezérlés és a védelem nem utólag kerül egymás mellé, hanem a tervezés kezdetétől együtt épül fel. A GNX Smart Control Box egy szekrényben egyesíti a kettőt.
Igen. A GNX-megoldások közös adatmodellre épülnek, így a szintlépés konfiguráció és szolgáltatás kérdése, nem újratelepítésé. Zárt gyári rendszernél viszont új vezérlőhardver és új logika szükséges.