Fundierte Entscheidungen
Die meisten Fehler entstehen bereits vor der Entscheidungsfindung. Bevor das Projekt anläuft, sollte man sich über die Auswirkungen der Steuerungsebene, der Cybersicherheit und der frühen technischen Entscheidungen im Klaren sein.
Steuerung
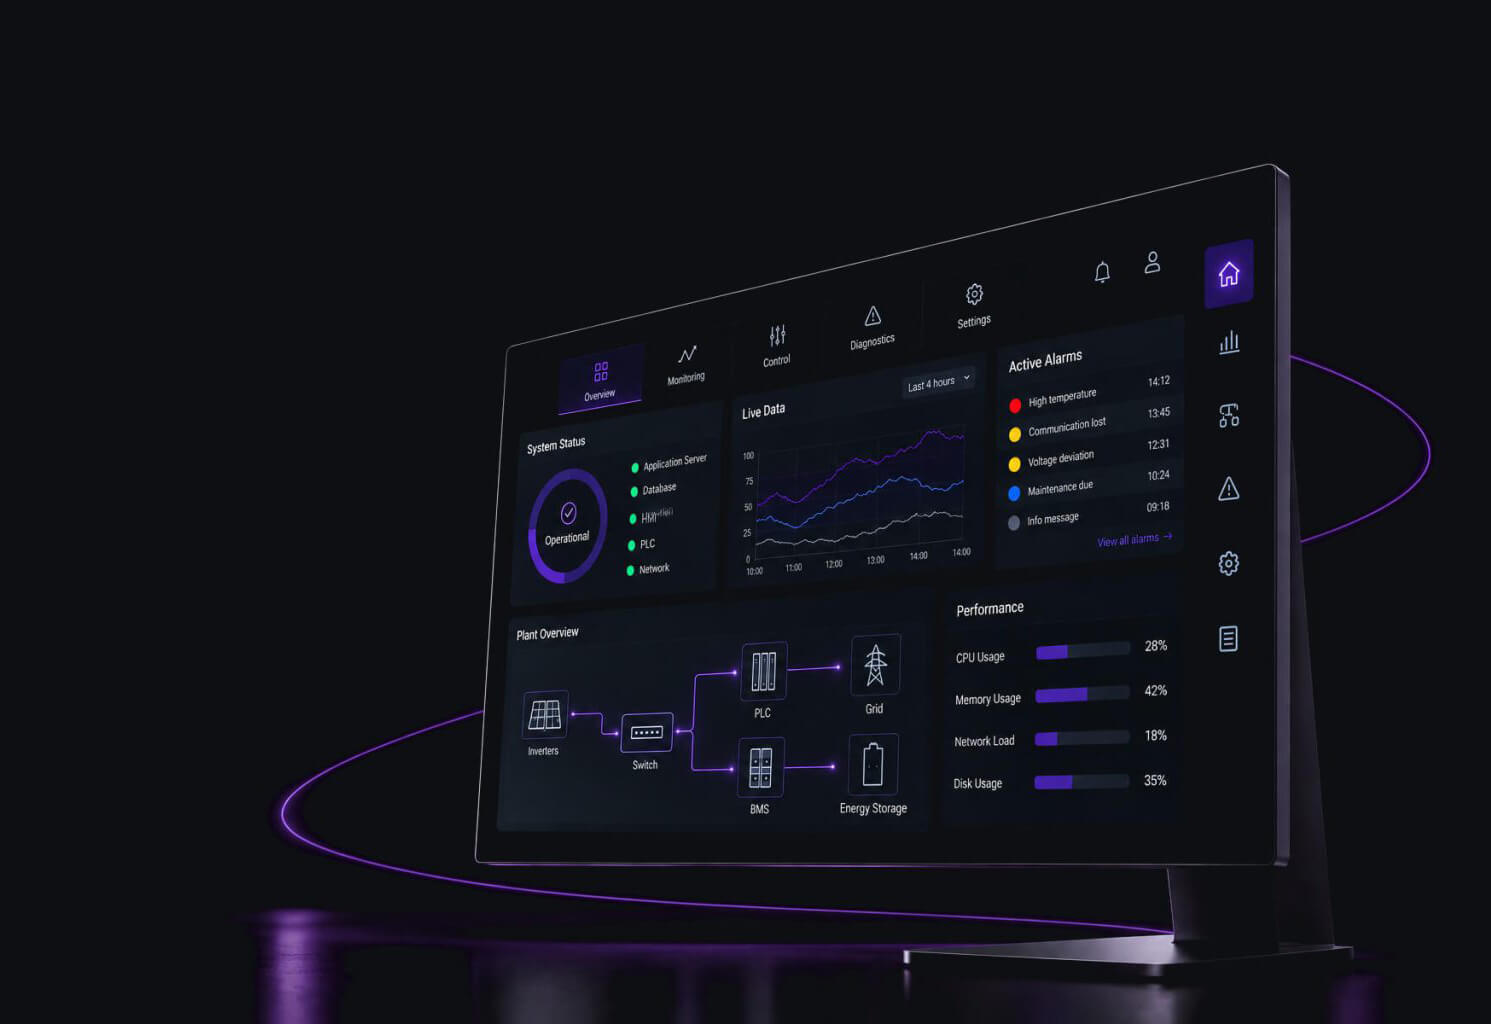
NR SCADA
Überwachungs- und Steuerungssystem im Versorgungsmaßstab mit projektspezifischer Konfiguration: Kraftwerksregelung auf POI-Ebene, vollständige Redundanz, IEC 61850-Kommunikation, aFRR- und FCR-Fähigkeit.
Cybersicherheit
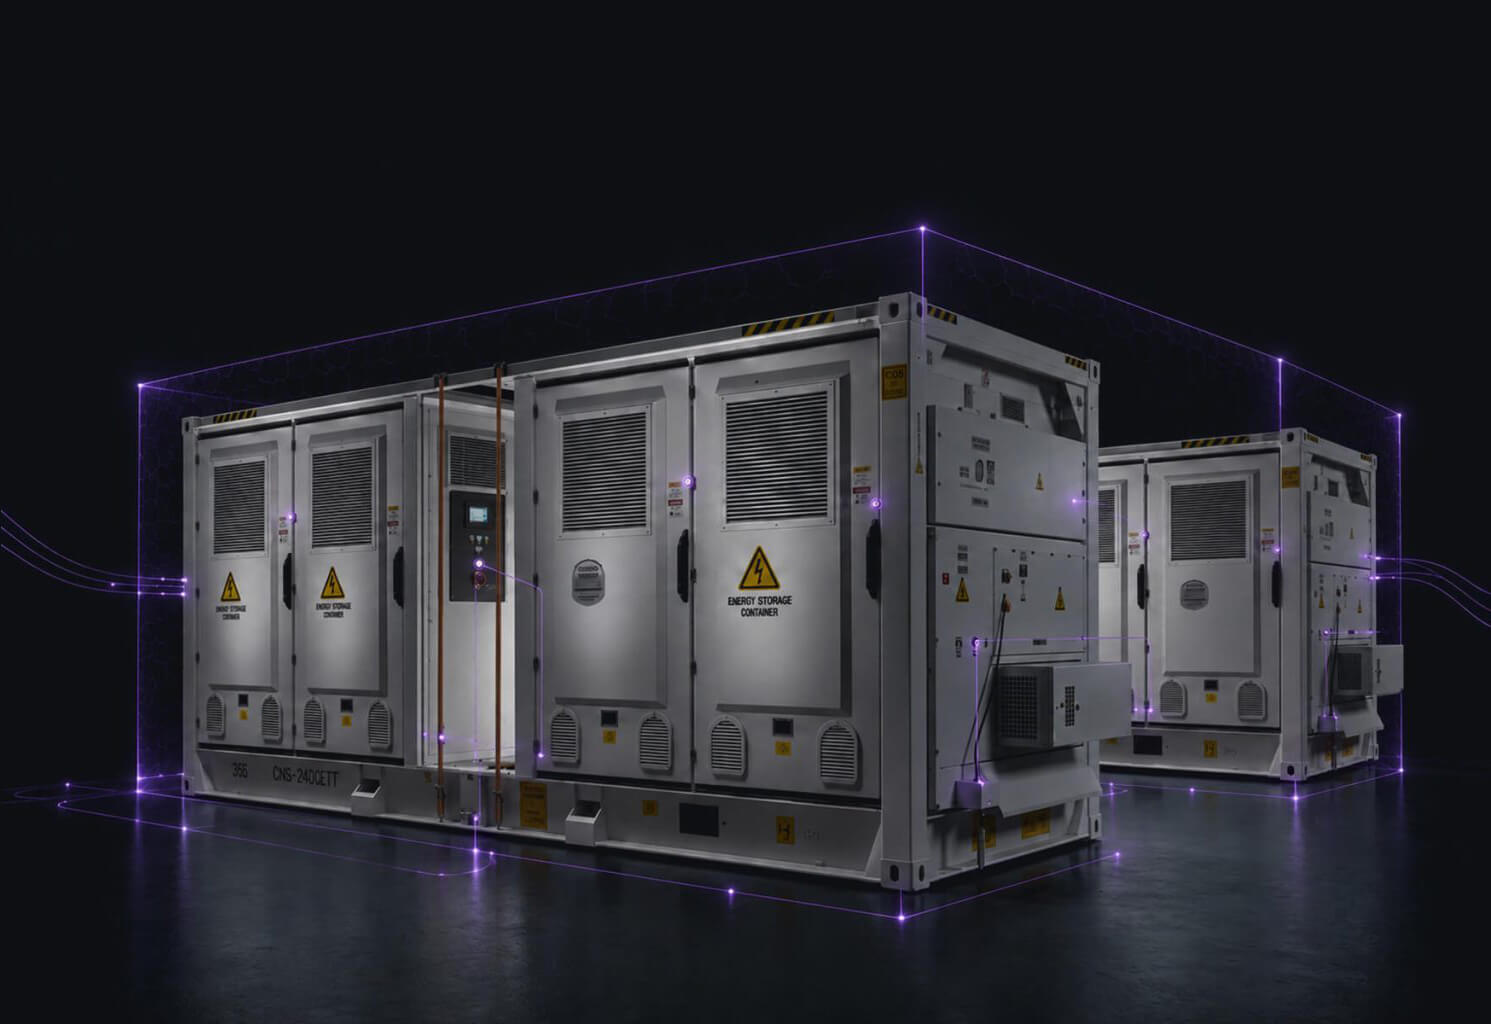
Cybersicherheit ist keine zusätzliche Lizenz, sondern ein integraler Bestandteil des Leitsystems.
Regelwerke wie NIS-2, ISO 27001 und IEC 62443 gelten unmittelbar für das Leitsystem. Daher konzipieren wir den Schutz innerhalb einer einheitlichen Architektur – vom Schaltschrank im Feld bis hin zum zentralen SCADA-System.
- Industrie-4G-Router, IPSec-VPN, VLAN und Firewall
- Systeme zur Erkennung und Abwehr von Eindringversuchen (IPS/IDS)
- Isolierte Datenverbindungen, Zwei-Faktor-Authentifizierung
- Zonierung und umfassende Protokollierung gemäß IEC 62443
Wissenswertes
Welche Steuerungsebene ist die richtige für Ihr Projekt?
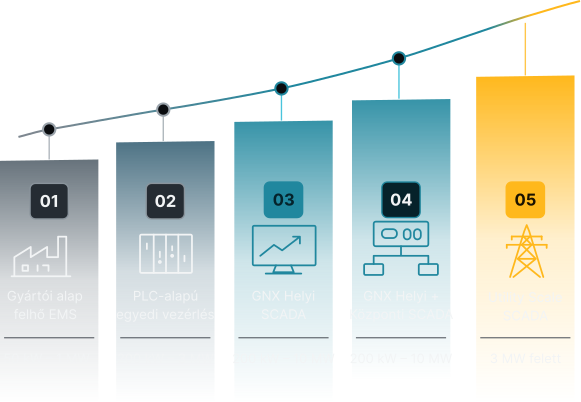
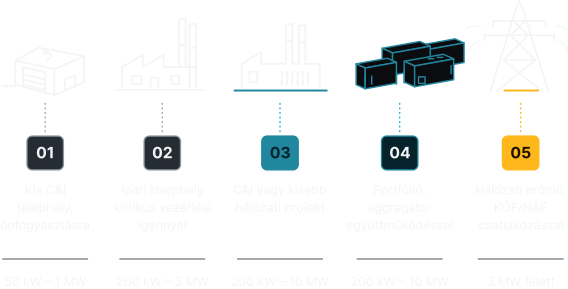
Die Wahl hängt von der Größe und den Zielen des Projekts ab. Für kleinere gewerbliche oder industrielle Anlagen, bei denen der Eigenverbrauch im Vordergrund steht, ist ein ab Werk geliefertes Energiemanagementsystem (EMS) ausreichend. Die Verwaltung eines Portfolios oder die Teilnahme an Aggregator-Modellen erfordert hingegen ein zentrales SCADA-System. Bei Projekten mit einer Leistung von mehr als 3 MW – insbesondere wenn diese Netzdienstleistungen erbringen – ist ein SCADA-System im industriellen Maßstab (Utility-Scale) erforderlich.
Wann ist der Aufbau eines Microgrids sinnvoll?
Dies ist dann sinnvoll, wenn die voraussichtlichen Kosten eines Stromausfalls die Investitions- und Betriebskosten des Systems übersteigen. Bei kritischer Infrastruktur überwiegt der Wert einer kontinuierlichen Stromversorgung in der Regel die Kosten für das System selbst.
Überwachung oder Eingriff?
Überwachung dient der Beobachtung, während SCADA aktiv eingreift. Davon hängt ab, ob das System innerhalb von Millisekunden automatisch auf ein Ereignis reagiert – oder ob es stundenlang auf ein menschliches Eingreifen wartet.
Cybersicherheit in industriellen Umgebungen
Der Schutz von OT-Systemen ist nicht einfach nur eine verkleinerte Form der IT-Sicherheit. Er erfordert segmentierte Netzwerke, rollenbasierte Zugriffsrechte und eine kontinuierliche Überwachung – selbst während des laufenden Betriebs.
Warum gibt es keine „Lösungen von der Stange“?
Kein Standort gleicht dem anderen. Wir konzipieren Steuerungssysteme individuell – basierend auf dem jeweiligen Standort, der Last, den Anforderungen an die Anbindung sowie den geschäftlichen Zielen. Eine Auswahl aus einem Katalog kommt für uns daher nicht infrage.
Häufig gestellte Fragen
Auf der Grundlage vorab festgelegter Schwellenwerte und Regeln, die von der Steuerungslogik kontinuierlich mit den Echtzeitmessungen abgeglichen werden.
Die Steuerung führt die Eingriffe mit einer Reaktionszeit im Millisekundenbereich über die lokale SPS aus.
Der Standort wird weiterhin eigenständig betrieben. Die Echtzeitsteuerung und die Schutzfunktionen, wie beispielsweise der Rückspeiseschutz, laufen auf der lokalen SPS, und die Daten werden auch bei einem Verbindungsausfall in der lokalen Datenbank gespeichert.
Der Zugriff wird rollenbasiert geregelt, und alle Vorgänge werden protokolliert. Ein externer Zugriff ist nur über einen verschlüsselten VPN-Kanal mit Zwei-Faktor-Authentifizierung möglich; der Kunde kann einen Lesezugriff erhalten.
Die Lösung basiert auf der Industriestandardnorm IEC 62443 für Cybersicherheit und orientiert sich an den Grundsätzen der NIS-2-Richtlinie sowie der Norm ISO 27001. Die detaillierten Rahmenbedingungen für die Konformität sind in der zum Herunterladen bereitgestellten technischen Zusammenfassung enthalten.
Das System zur Erkennung und Abwehr von Eindringlingen (IDS/IPS) überwacht kontinuierlich ungewöhnliche Muster, wie beispielsweise Zugriffsversuche von unbekannten Geräten, und sendet diesbezüglich umgehend eine Warnmeldung an das Überwachungsteam.
Beides ist Teil einer gemeinsamen Architektur: Steuerung und Schutz werden nicht nachträglich nebeneinander angeordnet, sondern von Beginn der Planung an gemeinsam integriert. Die GNX Smart Control Box vereint beides in einem Gehäuse.
Ja. Die GNX-Lösungen basieren auf einem gemeinsamen Datenmodell, sodass es bei einem Upgrade um die Konfiguration und die Dienste geht und nicht um eine Neuinstallation. Bei einem geschlossenen Herstellersystem sind hingegen neue Steuerungshardware und eine neue Logik erforderlich.